huis verkopen in Oosterhout, hoe te werk gaan?
27 oktober 2026
Woningwaarde Oosterhout: Wat is uw huis nu echt waard?
29 oktober 2026
Een kwetsbaarheid in PHP kan de toegang tot servers, bestanden en databases bedreigen. Twee kritieke kwetsbaarheden maakten het mogelijk om via een eenvoudig POST-verzoek op afstand code uit te voeren. Een cyberverzekering kan bijdragen aan de digitale weerbaarheid van je bedrijf, maar vervangt geen beveiligingsupdates of controle op mogelijke toegang.
Een PHP-probleem raakt dus niet alleen de techniek. Als een webapplicatie uitvalt of gegevens worden geraakt, kan ook de dagelijkse bedrijfsvoering worden verstoord. Je wilt weten welke stappen de risico’s beperken en welke rol een verzekering daarbij speelt.
In dit artikel lees je hoe een PHP-kwetsbaarheid gevolgen kan hebben voor servers, bestanden en databases. Ook bespreken we waarom updates, controles op verdachte activiteiten en een cyberverzekering samen deel uitmaken van een doordachte aanpak van cyberrisico’s.
Belangrijkste punten
- Breng in kaart waar PHP actief is, zodat je weet welke websites, applicaties en systemen aandacht nodig hebben.
- Voer beschikbare beveiligingsupdates uit en controleer daarna op verdachte activiteiten en aanwijzingen in logbestanden.
- Een update dicht een kwetsbaarheid, maar herstelt niet automatisch schade als een systeem eerder al is binnengedrongen.
- Een PHP-incident kan meer raken dan techniek: ook de toegang tot bestanden, databases en dagelijkse bedrijfsprocessen kan onder druk komen te staan.
- Bekijk welke incidentkosten een cyberverzekering volgens de polis kan dekken en hoe die bescherming aansluit op de risico’s van je bedrijf.
Risico op toegang tot servers, bestanden en databases
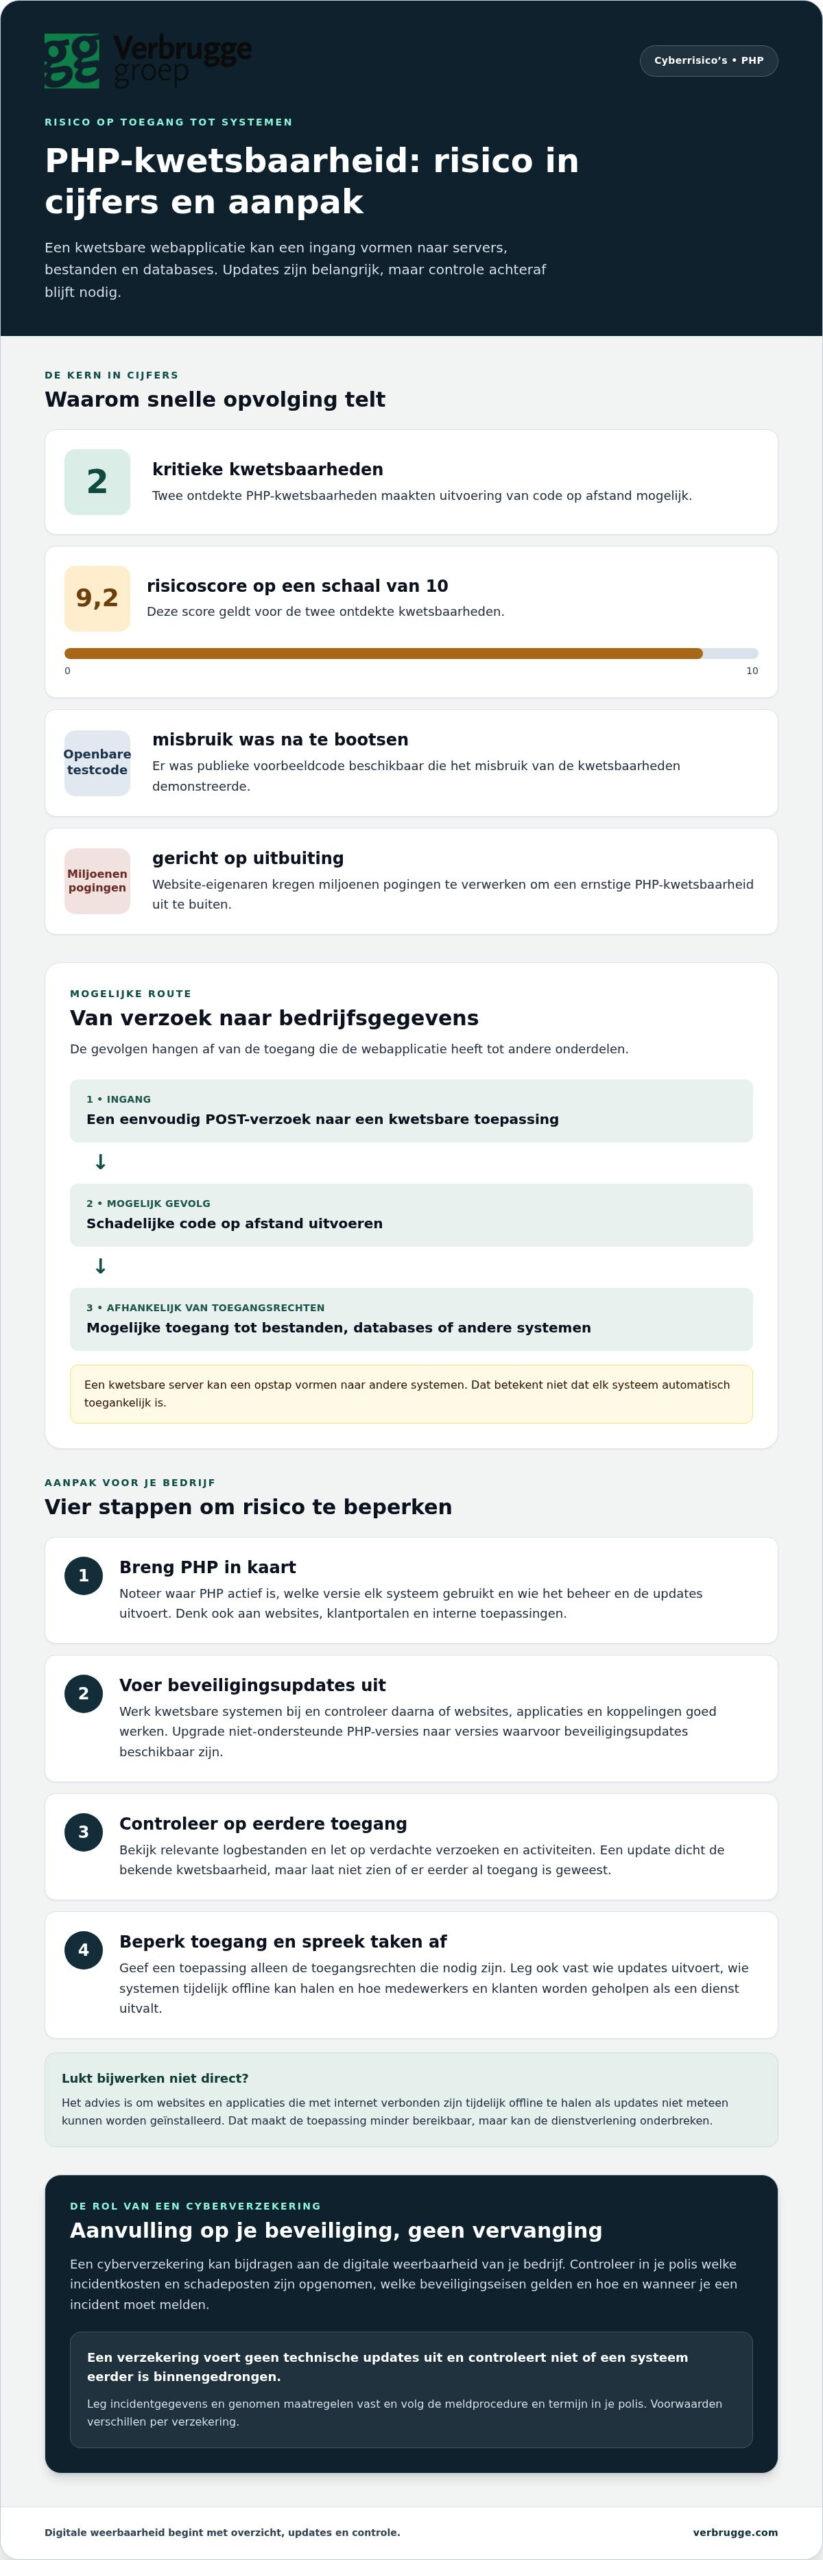
Een kwetsbaarheid in PHP kan een ingang vormen naar systemen achter een website. Een aanvaller kan via een eenvoudig POST-verzoek schadelijke code op afstand laten uitvoeren. Dit heet uitvoering van code op afstand, of RCE. De gevolgen hangen af van de toegang die de webapplicatie heeft tot andere onderdelen, zoals bestanden op dezelfde server of een database met klantgegevens.
De twee ontdekte PHP-kwetsbaarheden kregen een risicoscore van 9,2 op een schaal van 10. Voor deze kwetsbaarheden was publieke proof-of-conceptcode beschikbaar. Dat maakt het belangrijk om niet alleen de website zelf te bekijken. Breng ook in kaart welke applicaties, databases en netwerkverbindingen eraan gekoppeld zijn. Een kwetsbare server kan namelijk een opstap vormen naar andere systemen.
Het NCSC stelt dat PHP-systemen die vanaf het publieke internet bereikbaar zijn vermoedelijk kwetsbaar zijn zolang de updates niet zijn uitgevoerd. Begin daarom met een inventarisatie: waar draait PHP, welke versie gebruikt elk systeem en wie beheert de updates? Installeer beschikbare beveiligingsupdates en controleer daarna relevante logbestanden op verdachte verzoeken. Een update dicht de bekende kwetsbaarheid, maar bewijst niet dat er eerder geen toegang is geweest.
Ook Nederlandse overheidswebsites kregen met de dreiging te maken. De website van het Rijksinstituut voor Volksgezondheid en Milieu werd offline gehaald. Overheden in onder meer Nederland, Frankrijk, Canada, Japan en Duitsland haalden websites uit voorzorg tijdelijk offline terwijl zij een oplossing installeerden. Website-eigenaren kregen miljoenen pogingen te verwerken om een ernstige PHP-kwetsbaarheid uit te buiten. Dit onderstreept waarom organisaties vooraf moeten bepalen wie systemen kan isoleren en hoe bedrijfsprocessen doorgaan.
De mogelijke impact verschilt per bedrijfsnetwerk. Heeft een webserver toegang tot gedeelde bestanden, accounts of databases, dan kan misbruik verder reiken dan de openbare website. Beperk toegangsrechten daarom tot wat een applicatie nodig heeft. Scheid systemen waar dat praktisch kan en blijf na updates alert op verdachte activiteiten. Zo verklein je de kans dat één kwetsbare toepassing toegang geeft tot bedrijfsgegevens of andere netwerkonderdelen.
Nederlandse cyberverzekeringen verschillen in dekking en voorwaarden. Bekijk in de polis welke incidentkosten en schadeposten zijn opgenomen, welke beveiligingseisen gelden en hoe je een incident moet melden. Volg bij een PHP-incident de meldprocedure en termijn uit je polis en leg incidentgegevens en genomen maatregelen direct vast. De premie hangt onder meer af van bedrijfsactiviteiten, omvang, gewenste dekking en beveiligingsmaatregelen; de prijs volgt na een offerteaanvraag.
Digitale weerbaarheid en bedrijfscontinuïteit
Een update werkt pas als je weet waar PHP actief is. Websites, klantportalen en interne toepassingen kunnen verschillende beheerders hebben. Maak een overzicht van systemen die met internet verbonden zijn en noteer per systeem de eigenaar, gebruikte software en manier waarop updates worden uitgevoerd. Denk ook aan WordPress en externe toepassingen die PHP gebruiken. Zo blijft geen vergeten onderdeel buiten beeld.
Werk daarna met een vaste volgorde. Breng eerst in kaart welke systemen kwetsbaar zijn en welke processen ervan afhangen. Geef systemen met klantgegevens of een belangrijke bedrijfsfunctie voorrang. Voer beschikbare updates direct uit en controleer daarna of websites en applicaties correct werken. Een update kan onverwachte gevolgen hebben voor koppelingen of functies. Door die controle mee te plannen, merk je sneller of een proces hapert.
Kan een systeem niet meteen worden bijgewerkt? Het advies aan organisaties is om websites en applicaties die met internet verbonden zijn tijdelijk offline te halen als updates niet direct kunnen worden geïnstalleerd. Dat maakt de kwetsbare toepassing minder bereikbaar, maar kan ook de dienstverlening onderbreken. Bepaal daarom vooraf wie die afweging maakt, welke teams geïnformeerd worden en hoe medewerkers klanten verder helpen.
Een werkbaar continuïteitsplan beschrijft concrete taken, niet alleen technische maatregelen. Leg bijvoorbeeld vast:
- wie updates uitvoert en wie controleert of de applicatie daarna goed werkt;
- wie beslist over tijdelijk offline halen en wie betrokken medewerkers informeert;
- welke logbestanden worden bekeken op aanwijzingen van misbruik;
- hoe je meldingen van externe softwareleveranciers volgt, ook voor apparaten en diensten waarin PHP is ingebouwd.
Gebruik je een PHP-versie die niet meer wordt ondersteund? Het NCSC adviseert zulke versies te upgraden naar versies waarvoor beveiligingsupdates beschikbaar zijn. Neem dit op in je planning en wijs een verantwoordelijke aan. Wanneer een verouderde website technisch niet meer eenvoudig bij te werken is, kan een grondige modernisering door een webstudio zoals Yangraph helpen om de online omgeving weer snel en actueel in te richten. AI-systemen kunnen kwetsbaarheden ontdekken waarvoor mensen anders maanden of jaren nodig zouden hebben. Alleen vertrouwen op handmatige controles geeft dus geen volledig beeld van je digitale beveiliging.
Bedrijfscontinuïteit vraagt ook om afstemming tussen techniek, directie en bedrijfsvoering. Leg vast welke werkzaamheden doorgaan als een website tijdelijk uitvalt en welke informatie medewerkers daarvoor nodig hebben. Bespreek hoe zakelijke verzekeringen en een **cyberverzekering belangrijk na PHP probleem, raadpleeg Verbrugge** passen binnen je bredere aanpak van incidenten. Zo verbind je technische maatregelen met financiële voorbereiding, zonder een verzekering als vervanging voor updates of monitoring te zien.
Dit vormt een essentieel onderdeel van een bredere risicobeheersing. Bedrijven wordt geadviseerd kwetsbare systemen direct te patchen en systemen offline te halen als patchen niet meteen mogelijk is. Het NCSC adviseert organisaties zich voor te bereiden op een PHP-patch en updates direct uit te voeren zodra ze beschikbaar komen. Dat geldt ook wanneer de oplossing via een leverancier wordt aangeboden. De NCSC-website werd uit voorzorg tijdelijk offline gehaald vanwege de PHP-kwetsbaarheden. Dat voorbeeld maakt duidelijk dat ook een organisatie die beveiligingsadvies geeft, tijdelijke onbeschikbaarheid kan verkiezen boven blootstelling aan risico.
De Britse National Cyber Security Centre adviseerde organisaties die de kwetsbaarheid niet meteen kunnen verhelpen, te overwegen het systeem offline te halen totdat het volledig is beveiligd. Na installatie van de update moeten organisaties blijven letten op beveiligingsupdates van externe softwareleveranciers, ook voor apparaten en diensten waarin PHP is ingebouwd. Neem deze controle op in je beheer- en continuïteitsafspraken. Zo blijven ook toepassingen in beeld die niet rechtstreeks door het eigen team worden bijgewerkt, en kunnen verantwoordelijken nieuwe updates oppakken zodra die beschikbaar zijn.
Wat betekent een PHP-probleem voor de cybersecurity van een bedrijf?
PHP draait achter websites en webtoepassingen die bedrijven dagelijks gebruiken, zoals een WordPress-site, klantportaal of webshop met een gekoppelde database. Een kwetsbaarheid in die software kan dus gevolgen hebben voor meer dan alleen de startpagina. Ook beheerfuncties, formulieren en gegevensstromen kunnen binnen bereik komen.
In PHP zijn twee kritieke kwetsbaarheden gevonden. Volgens het NCSC zijn alle PHP-versies vanaf versie 5 in ieder geval kwetsbaar. Ongeveer 70 procent van de websites wereldwijd draait op PHP of toepassingen daarvan. Dat percentage maakt niet iedere website automatisch kwetsbaar: de gebruikte versie, installatie en beschikbare updates bepalen de blootstelling.
PHP wordt ook gebruikt in toepassingen zoals WordPress, Drupal en Joomla. Voor updates van veel PHP-producten zijn gebruikers afhankelijk van de leverancier. Breng daarom niet alleen de eigen server in kaart, maar ook externe software, hostingdiensten en ingebouwde toepassingen. Noteer per onderdeel wie de updates beheert en hoe je hoort wanneer die beschikbaar zijn.
Beoordeel de situatie aan de hand van drie punten: bereikbaarheid, functie en gegevens. Een openbare website is rechtstreeks vanaf internet bereikbaar. Een gekoppeld klantportaal kan persoonsgegevens verwerken, terwijl een interne toepassing bedrijfsdocumenten kan bevatten. Als systemen met elkaar verbonden zijn, kan een incident op één plek ook andere processen verstoren. Breng daarom netwerkverbindingen en toegangsrechten in kaart.
Gebruik deze stappen om de impact voor je bedrijf scherp te krijgen:
- Inventariseer waar PHP actief is, inclusief websites en toepassingen van leveranciers.
- Noteer de gebruikte versies en wijs per systeem een updateverantwoordelijke aan.
- Controleer of toepassingen toegang hebben tot klantgegevens, gedeelde bestanden of andere systemen.
- Volg beveiligingsupdates van leveranciers en controleer na installatie of toepassingen goed werken.
Een beveiligingsupdate verhelpt de kwetsbaarheid, maar maakt een eerdere compromittering niet ongedaan. Controleer daarom ook relevante logbestanden op verdachte activiteiten, zoals onverwachte wijzigingen, onbekende accounts of afwijkende toegang tot gegevens. Leg je bevindingen vast, zodat de technische beheerder kan bepalen welke systemen nader onderzoek nodig hebben.
De combinatie van 2 kritieke kwetsbaarheden en het brede gebruik van PHP maakt het belangrijk om de hele digitale omgeving mee te nemen in de beoordeling. Een bedrijf kan PHP tegenkomen op een website, webshop, klantportaal of andere webapplicatie. WordPress, Drupal en Joomla zijn voorbeelden van systemen waarin PHP wordt gebruikt. Daardoor volstaat het niet om alleen naar een afzonderlijke PHP-installatie te kijken: ook de toepassingen waarin PHP is verwerkt horen bij het beeld van de mogelijke blootstelling.
Maak de afweging per toepassing en verbind die aan de bedrijfsfunctie ervan. Zo wordt duidelijk welke PHP-onderdelen aandacht vragen en waar nader onderzoek passend is. De 2 kritieke kwetsbaarheden zijn daarmee een aanleiding om zowel websites als webapplicaties mee te nemen in de cybersecuritybeoordeling.
Welke cyberrisico’s en schade kunnen ontstaan door een kwetsbaarheid in PHP?
Een kwetsbare PHP-toepassing kan meer raken dan de openbare website. Als een aanvaller code op de server kan uitvoeren, kan die proberen bestanden te bekijken of gegevens te wijzigen. Bij een klantportaal kan bijvoorbeeld informatie worden geraakt die klanten nodig hebben. De daadwerkelijke impact hangt af van de toegangsrechten van de toepassing en de verbindingen met andere systemen.
Een eerste risico is uitval. Als een website of webapplicatie niet veilig kan blijven draaien, kan een organisatie besluiten die tijdelijk offline te halen. Een webshop kan dan geen bestellingen aannemen en een klantportaal kan onbereikbaar worden. Medewerkers moeten mogelijk op een andere werkwijze terugvallen. Denk vooraf na over welke processen afhankelijk zijn van een PHP-toepassing en wie klanten informeert.
Ook gegevens kunnen gevaar lopen. Een aanvaller die toegang krijgt tot een toepassing met een databaseverbinding, kan proberen informatie te benaderen of te wijzigen. Dat kan de betrouwbaarheid van klantgegevens of interne bestanden aantasten. Controleer na een incident daarom niet alleen of de website weer werkt. Laat ook nagaan of gegevens zijn veranderd en of ongebruikelijke toegang in logbestanden zichtbaar is.
De gevolgen kunnen ook doorwerken in dagelijkse bedrijfsprocessen. Kan een medewerker niet bij een gedeeld bestand, dan kan die mogelijk een klantvraag niet afhandelen. Een organisatie kan werk moeten uitstellen, handmatig registreren of systemen tijdelijk afsluiten. Breng per website en toepassing in kaart welke teams ervan afhankelijk zijn. Zo wordt duidelijk welke processen geraakt kunnen worden als een toepassing uitvalt.
Ook Nederlandse gemeenten ondervonden verstoring: raadsinformatiesystemen vielen tijdelijk uit bij tientallen gemeenten. Zo’n systeem geeft toegang tot informatie die nodig is voor raadswerk. De uitval laat zien dat een technisch probleem ook de beschikbaarheid van publieke dienstverlening kan raken. Voor bedrijven geldt hetzelfde: een digitale toepassing kan een vaste schakel zijn in communicatie, administratie of dienstverlening.
Leg per systeem vast wat de gevolgen van uitval zijn en welke handmatige werkwijze tijdelijk kan helpen. Een klantenservice kan bijvoorbeeld afspreken hoe vragen worden geregistreerd wanneer een klantportaal niet beschikbaar is. Bepaal ook wie de status beoordeelt, wie betrokken medewerkers informeert en wanneer een applicatie weer online mag. Die afspraken beperken verwarring tijdens een incident en maken herstel overzichtelijker.
Controleer na installatie van een PHP-beveiligingsupdate of de website en gekoppelde functies goed werken. Bekijk relevante logbestanden en volg updates van externe leveranciers. Een update dicht de kwetsbaarheid, maar maakt een eerdere inbraak niet automatisch ongedaan. Door technische controles te combineren met een overzicht van bedrijfsprocessen, kun je vaststellen welke systemen aandacht nodig hebben en waar herstel moet beginnen.
Welke schade en incidentkosten dekt een cyberverzekering in Nederland?
Een cyberverzekering kan helpen de financiële gevolgen van een cyberincident op te vangen. Welke schade en kosten onder de dekking vallen, staat in de polisvoorwaarden. Bij een PHP-probleem kan bijvoorbeeld een website uitvallen, kunnen gegevens worden geraakt of kan onderzoek naar de oorzaak nodig zijn. Ga per onderdeel na of de polis deze schadepost noemt en welke voorwaarden gelden. Een cyberverzekering is belangrijk na een PHP-probleem; raadpleeg Verbrugge om de verzekeringskant van zo’n incident te bespreken.
Bekijk de dekking niet alleen vanuit technisch oogpunt. Een incident kan kosten veroorzaken voor technisch onderzoek, systeemherstel en communicatie met betrokkenen. Of zulke kosten verzekerd zijn, hangt af van de polis en de manier waarop het incident is ontstaan. Zoek daarom naar concrete definities van een cyberincident en naar de kosten die expliciet onder de dekking vallen. Zo zie je welke situaties aansluiten bij de risico’s van jouw onderneming.
Let ook op bedrijfsschade. Als een webshop door een incident tijdelijk geen bestellingen verwerkt, kan omzet wegvallen terwijl vaste lasten doorlopen. Een polis kan voorwaarden stellen aan vergoeding van bedrijfsschade, bijvoorbeeld over de oorzaak, duur van de onderbreking en vaststelling van het verlies. Controleer ook of uitval van een externe leverancier of hostingdienst onder de dekking valt. Bekijk hoe de polis omgaat met een gedeeltelijke storing waarbij sommige diensten blijven werken.
Schade aan anderen vraagt om een aparte beoordeling. Stel dat klantgegevens mogelijk zijn ingezien of een zakelijke relatie hinder ondervindt van een getroffen toepassing. Bekijk dan of de polis kosten of aanspraken van derden behandelt. Ga er niet van uit dat er dekking is alleen omdat het incident digitaal is. De precieze omschrijving, uitsluitingen en eventuele eigen bijdragen bepalen wat de verzekering kan vergoeden. Lees ook welke beveiligingseisen de polis stelt en hoe die aansluiten bij jouw werkwijze.
Gebruik bij het vergelijken van voorwaarden een concrete controlelijst:
- Welke kosten voor technisch onderzoek en systeemherstel worden genoemd?
- Hoe behandelt de polis omzetverlies bij tijdelijke uitval van een website?
- Welke voorwaarden gelden bij schade aan klanten of zakelijke relaties?
- Welke uitsluitingen, eigen bijdragen en maximale vergoedingen staan in de polis?
- Hoe snel en op welke manier moet je een incident melden?
Bewaar na een PHP-incident de tijdlijn, meldingen, logbestanden en facturen van herstelkosten. Noteer wanneer je het probleem ontdekte, welke systemen geraakt waren en welke maatregelen je nam. Die informatie helpt de schade te onderbouwen en de melding zorgvuldig af te handelen. Volg de meldprocedure uit je polis en leg vast met wie je contact had.
Een cyberverzekering vervangt geen updates, monitoring of herstelplan. Neem bij je beoordeling ook de bredere zakelijke verzekeringen mee, zodat de cyberdekking aansluit op de overige risico’s van je bedrijf.
De dekking kan betrekking hebben op technisch onderzoek, systeemherstel, communicatie met betrokkenen, bedrijfsschade en kosten of aanspraken van derden. Welke kosten verzekerd zijn, hangt af van de polisdefinities en voorwaarden, zoals beveiligingseisen, uitsluitingen, eigen bijdragen, maximale vergoedingen en meldtermijnen.
Verbrugge Groep: Verkoop van woningen of appartement
Verbrugge Groep helpt je bij keuzes rond je woning en persoonlijke financiën. Bij een verhuizing kun je begeleiding krijgen bij de aankoop van een nieuwe woning of de verkoop van je huidige huis. Ook kun je terecht voor hypotheekadvies bij aankoop, oversluiten of verduurzamen.
Een cyberverzekering kan na een PHP-probleem belangrijk zijn. Bij Verbrugge Groep bespreek je hoe cyberdekking past binnen de zakelijke verzekeringen van je bedrijf. Samen kijk je vanuit jouw situatie naar passende financiële bescherming.
Wil je vragen over je woning, hypotheek of verzekering bespreken? Neem contact op met Verbrugge Groep of bezoek verbrugge.com.
Maak je vervolgstap concreet
Gebruik de aandacht voor een PHP-probleem als aanleiding om je financiële voorbereiding naast je technische aanpak te leggen. Bepaal wie binnen je bedrijf verantwoordelijk is voor verzekeringskeuzes en welke bedrijfsprocessen het zwaarst wegen. Zo kun je gerichter beoordelen of een cyberverzekering past bij jouw onderneming en welke polisvoorwaarden aandacht vragen.
Een cyberverzekering is belangrijk na een PHP-probleem; raadpleeg Verbrugge om te bespreken hoe een cyberverzekering voor MKB-ondernemers past bij je zakelijke verzekeringen. Begin bij jouw belangen en een helder beeld van wat je wilt beschermen. Dekking en voorwaarden verschillen per polis, dus bekijk ze zorgvuldig voordat je een keuze maakt.
Neem contact op met Verbrugge Groep als je jouw verzekeringsvragen wilt bespreken. Met een duidelijke vervolgstap werk je gericht aan financiële zaken die goed op elkaar aansluiten.
Veelgestelde vragen
Moet een bedrijf een PHP-incident melden bij de cyberverzekeraar, en binnen welke termijn?
Meld het incident volgens de meldprocedure en binnen de termijn uit je polis. Leg incidentgegevens en genomen maatregelen direct vast.
Hoeveel kost een cyberverzekering voor mkb-bedrijven in Nederland?
De premie hangt onder meer af van de bedrijfsactiviteiten, de omvang, de gewenste dekking en de beveiligingsmaatregelen. De prijs volgt na een offerteaanvraag.
Disclaimer
Deze BLOG is een informatieve uiting van Verbrugge Groep gemaakt door A.I. Er kunnen geen rechten aan worden ontleend.